Como a Lei 14.457/22 impacta auditorias internas
Sim, a Lei 14.457/22 muda o trabalho da auditoria interna porque amplia o que precisa ser verificado, documentado e testado dentro das empresas. Na prática, não basta mais olhar apenas para controles trabalhistas tradicionais: agora entram no radar o canal de denúncias, os fluxos de apuração, os treinamentos periódicos, a atuação da CIPAA e a coerência entre política escrita e rotina real. Para RH, compliance, jurídico, SST e liderança, isso significa transformar prevenção ao assédio em processo auditável, com evidências claras e rastreáveis.
O ponto mais importante é este: a auditoria interna deixa de ser apenas reativa e passa a funcionar como mecanismo de prevenção. Quando a empresa revisa seus controles antes de uma denúncia, de uma fiscalização ou de um passivo trabalhista, ela reduz exposição legal e melhora a governança do ambiente de trabalho.
Destaques que a auditoria interna precisa enxergar
- O escopo ficou maior: a revisão passa a incluir prevenção ao assédio, não só documentos trabalhistas clássicos.
- Evidência vale mais que intenção: política sem registro de treinamento, apuração ou acompanhamento gera fragilidade.
- Canal de denúncias precisa funcionar de verdade: acesso, sigilo, fluxo de resposta e rastreabilidade importam.
- A CIPAA ganhou peso operacional: a comissão precisa aparecer no desenho de prevenção e conscientização.
- Treinamento anual virou item crítico: frequência, público alcançado e conteúdo aplicado entram na checagem.
- NR-1 aproxima o tema de riscos psicossociais: auditorias mais maduras conectam a lei à gestão contínua de riscos do trabalho.
- Tecnologia acelera conformidade: sistemas com relatórios auditáveis reduzem lacunas entre obrigação, execução e prova.
A Lei 14.457/22 não criou só uma obrigação, ela mudou o que precisa ser auditado
A principal mudança para auditorias internas é a troca de foco. Antes, muitas empresas avaliavam assédio e violência como temas de cultura ou de conduta. Com a Lei 14.457/22, o assunto entra no campo da conformidade operacional, porque passa a exigir medidas verificáveis, processos definidos e registros consistentes.
No texto da Lei 14.457/22, publicada pelo Planalto, a prevenção e o combate ao assédio sexual e a outras formas de violência aparecem entre as medidas do Programa Emprega + Mulheres. Isso importa para a auditoria porque cria um vínculo direto entre obrigação legal e necessidade de prova interna.
Em termos práticos, a pergunta muda. Em vez de perguntar apenas se a empresa tem um código de conduta, o auditor passa a perguntar se existem regras internas divulgadas, canal ativo, critérios de apuração, sanções previstas, ações de sensibilização e registros que demonstrem a execução de tudo isso.
Quais pontos da legislação entram no checklist de auditoria
O checklist precisa ser mais amplo do que uma revisão documental. A empresa deve verificar se os controles existem, se são acessíveis aos trabalhadores e se funcionam no dia a dia. Quando essa checagem é superficial, a organização costuma descobrir tarde demais que tinha documento, mas não tinha governança.
A atualização promovida pela Portaria MTP nº 4.219/2022 detalha medidas que as organizações obrigadas a constituir CIPA devem adotar para prevenção e combate ao assédio sexual e a outras formas de violência. É a partir daí que a auditoria consegue construir testes claros.
- existência de regras de conduta sobre assédio e violência nas normas internas;
- divulgação efetiva dessas regras para empregados e empregadas;
- procedimentos de recebimento, acompanhamento e apuração de denúncias;
- garantia de anonimato da pessoa denunciante;
- previsão de sanções administrativas quando cabíveis;
- ações de capacitação, orientação e sensibilização realizadas ao menos a cada 12 meses.
Esse conjunto faz a auditoria sair da lógica binária, tem ou não tem, e entrar na lógica de maturidade do controle, funciona, é conhecido, gera prova e produz resposta adequada.
Canal de denúncias: por que ele virou peça central da auditoria interna
O canal de denúncias se tornou um dos controles mais sensíveis da auditoria porque concentra risco legal, reputacional e humano ao mesmo tempo. Se o canal não é confiável, a empresa perde a capacidade de detectar problemas cedo. Se não há registro e rastreabilidade, perde a capacidade de provar que agiu.
Pela redação trazida pela Portaria 4.219, os procedimentos precisam cobrir recebimento, acompanhamento e apuração, com anonimato assegurado à pessoa denunciante. Para a auditoria, isso gera ao menos cinco testes básicos:
- o canal é fácil de acessar por todos os públicos internos;
- há orientação clara sobre que tipos de relato podem ser feitos;
- existem prazos e responsáveis definidos para triagem e tratamento;
- o sigilo é preservado na prática, não apenas na política;
- o encerramento dos casos deixa trilha de evidências suficiente.
É aqui que muitas empresas falham. Possuem e-mail, formulário ou telefone, mas sem critérios de classificação, sem protocolo de investigação e sem histórico organizado. Soluções como as da Sandora ajudam justamente a reduzir essa fragilidade ao reunir canal de denúncias seguro, fluxos padronizados e relatórios auditáveis em um mesmo sistema.
A CIPAA virou evidência de governança, não só uma sigla na política
A comissão interna ganhou relevância nas auditorias porque a prevenção ao assédio precisa aparecer na estrutura formal da empresa. A própria NR-5 do Ministério do Trabalho e Emprego já apresenta a CIPA como Comissão Interna de Prevenção de Acidentes e de Assédio, o que deixa claro que o tema passou a integrar a governança preventiva da organização.
Para a auditoria, isso significa verificar mais do que a existência formal da comissão. É preciso avaliar se a CIPAA foi considerada no desenho das ações de conscientização, se há integração com RH, compliance e liderança, e se as pautas relacionadas a violência e assédio aparecem de maneira prática na rotina da empresa.
Um bom teste é perguntar: se um auditor entrevistar gestores, cipeiros e trabalhadores, as respostas sobre fluxo de denúncia, acolhimento, prevenção e encaminhamento serão coerentes entre si? Quando a resposta é não, o risco não está só no documento, está na execução.
Treinamento anual deixou de ser atividade periférica e passou a ser controle crítico
Treinamento periódico é um dos pontos mais fáceis de listar e um dos mais difíceis de sustentar bem. A norma exige ações de capacitação, orientação e sensibilização, no mínimo, a cada 12 meses, para empregados e empregadas de todos os níveis hierárquicos. Para a auditoria, isso transforma treinamento em um controle testável e recorrente.
Não basta apresentar uma lista de presença isolada. Uma revisão interna madura olha para quatro dimensões ao mesmo tempo:
- cobertura: quem participou e quem ficou de fora;
- periodicidade: se o ciclo anual foi cumprido sem lacunas;
- conteúdo: se o material tratou assédio, violência, igualdade e diversidade de forma aplicável;
- efetividade: se as lideranças sabem orientar equipes e encaminhar ocorrências.
É aqui que treinamentos certificados e controle centralizado de registros fazem diferença. A Sandora atua nesse ponto ao oferecer treinamentos certificados integrados ao restante da jornada de conformidade, o que facilita demonstrar frequência, conteúdo e aderência durante auditorias internas e externas.
Como a auditoria separa conformidade real de conformidade de fachada
A forma mais rápida de identificar risco é comparar o que a empresa declara com o que consegue provar. Conformidade de fachada é quando a política existe, mas o fluxo não é conhecido, o treinamento foi pontual, a investigação não tem padrão e o histórico está espalhado entre e-mails, planilhas e conversas informais.
Na prática, a auditoria pode cruzar evidências de diferentes áreas para testar consistência:
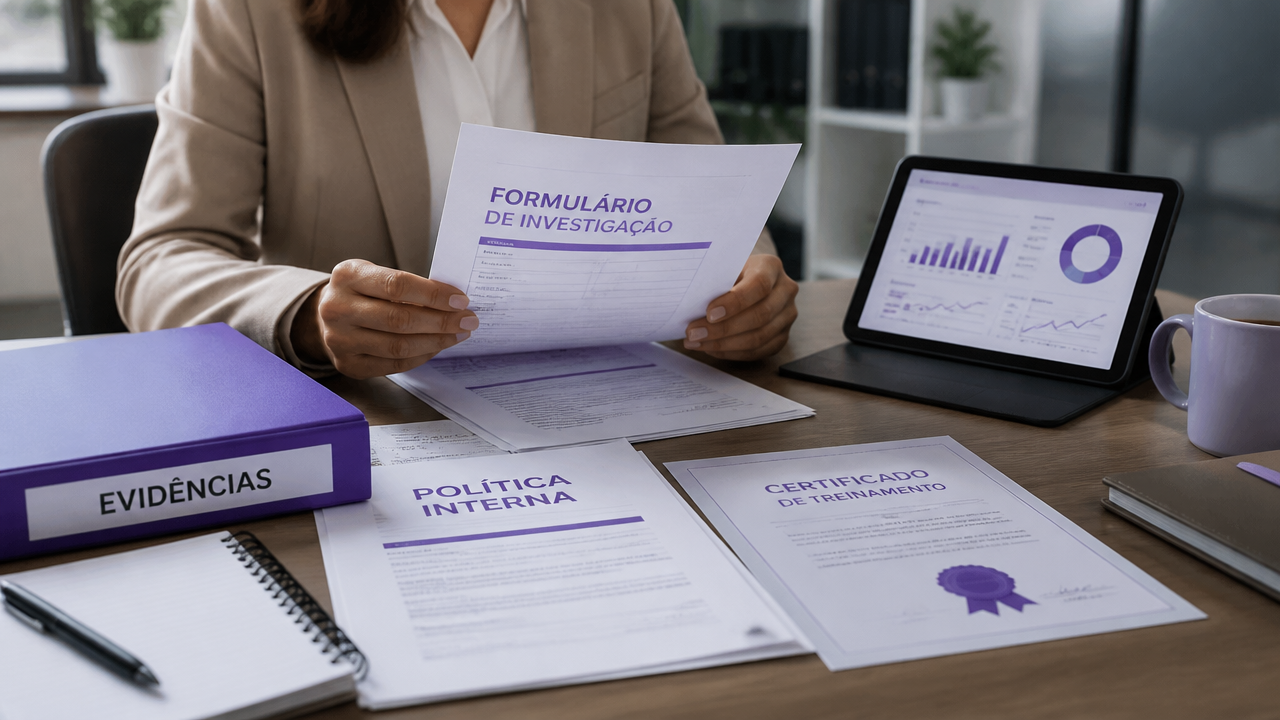
| Controle | Pergunta de auditoria | Evidência esperada |
|---|---|---|
| Política interna | As regras sobre assédio e violência estão formalizadas e divulgadas? | Documento vigente, histórico de comunicação e aceite |
| Canal de denúncias | O fluxo assegura sigilo, triagem e apuração? | Procedimento, logs, classificação de casos e rastreio |
| Treinamento | Todos os níveis hierárquicos foram alcançados no ciclo anual? | Registros, certificados, calendário e conteúdo aplicado |
| Apuração | Há padrão decisório e registro das medidas tomadas? | Relatórios, pareceres, encaminhamentos e prazos |
| Monitoramento | A empresa aprende com recorrências e corrige causas? | Indicadores, planos de ação e revisões de processo |
Quando essas peças conversam entre si, a auditoria encontra um sistema. Quando não conversam, encontra um risco escondido atrás de documentação dispersa.
O que a NR-1 acrescenta à leitura das auditorias internas
A Lei 14.457/22 e a NR-1 tratam de objetos diferentes, mas a empresa inteligente audita os dois temas em conjunto. Isso acontece porque prevenção ao assédio, clima organizacional e riscos psicossociais se conectam dentro da operação real, mesmo quando nasceram em normas distintas.
Na página oficial da NR-1 do MTE, o Ministério informa que a revisão do capítulo 1.5 incluiu expressamente os fatores de risco psicossociais relacionados ao trabalho no gerenciamento de riscos ocupacionais. Já o material de perguntas e respostas do MTE sobre GRO e PGR, atualizado em 2026, reforça que a fiscalização observa a consistência técnica do processo, a adequação da metodologia adotada e a documentação que demonstre gestão efetiva.
Para auditorias internas, o recado é claro: não basta cumprir uma obrigação isolada. A empresa precisa mostrar coerência entre prevenção ao assédio, gestão de riscos psicossociais, inventário, plano de ação, capacitação e acompanhamento das medidas adotadas.
Quais evidências costumam pesar mais numa auditoria bem feita
Nem toda evidência tem o mesmo valor. Em auditorias sobre esse tema, o que pesa mais é aquilo que demonstra rotina, governança e capacidade de resposta. Documentos estáticos ajudam, mas evidências de execução são as que realmente sustentam a conformidade.
Entre os registros mais úteis, costumam estar:
- políticas institucionais vigentes e histórico de revisões;
- comunicações internas que provem divulgação do tema;
- registros do canal de denúncias, com proteção de dados e sigilo;
- critérios de triagem, investigação e encerramento de casos;
- lista de treinamentos, materiais aplicados e certificados emitidos;
- planos de ação corretiva e acompanhamento posterior;
- relatórios consolidados para liderança e governança.
É exatamente nesse ponto que um sistema integrado faz diferença. A Sandora combina mensuração automatizada de riscos, políticas institucionais, canal de denúncias seguro, relatórios auditáveis e atendimento psicológico, o que ajuda a empresa a sair da improvisação e construir uma trilha de evidências mais sólida.
Quais áreas da empresa passam a ser auditadas em conjunto
Um erro comum é deixar esse assunto concentrado só em RH. Na prática, a Lei 14.457/22 exige leitura transversal. Auditorias internas mais eficazes conectam diferentes áreas porque os controles estão distribuídos pela organização.
- RH: políticas, comunicações, treinamentos e tratamento disciplinar.
- Compliance e jurídico: governança, critérios de apuração e risco regulatório.
- SST: integração com NR-1, riscos psicossociais e medidas preventivas.
- Tecnologia e segurança da informação: confidencialidade do canal e controle de acesso.
- Lideranças: aplicação prática das regras e resposta a sinais de risco.
- Alta gestão: patrocínio, indicadores e tomada de decisão.
Quando a auditoria escuta essas áreas separadamente e encontra respostas contraditórias, ela identifica um problema de governança. Quando encontra alinhamento, percebe que a conformidade saiu do papel.
Como pequenas e médias empresas podem auditar sem criar estrutura pesada
PMEs também precisam tratar o tema com seriedade, mas isso não significa montar um aparato burocrático impossível de operar. O caminho mais eficiente é escolher poucos controles críticos, padronizar o fluxo e garantir rastreabilidade desde o início.
Uma estrutura enxuta já melhora bastante a posição da empresa:
- formalizar política simples e objetiva;
- adotar canal confiável com sigilo e registro;
- definir responsáveis por triagem e apuração;
- treinar lideranças e colaboradores no ciclo anual;
- gerar relatório periódico para direção.
Esse modelo funciona melhor quando apoiado por automação. Para empresas que não têm grande time interno, a proposta da Sandora faz sentido justamente por concentrar conformidade, prevenção e documentação em um sistema automatizado, com implantação mais prática e visão auditável.
O maior impacto da lei é preventivo, não apenas defensivo
O efeito mais valioso da Lei 14.457/22 sobre auditorias internas não está apenas em evitar autuações ou reduzir passivos. O ganho real aparece quando a empresa passa a identificar sinais precoces de assédio, falhas de liderança, ruídos de comunicação e riscos psicossociais antes que eles cresçam.
Isso melhora o ambiente de trabalho e fortalece a tomada de decisão. Também ajuda a alta gestão a sair da percepção subjetiva e passar a operar com fatos, padrões e indicadores. Auditoria, nesse cenário, deixa de ser um ritual de controle para se tornar ferramenta de gestão.
Se a sua empresa ainda trata o tema de forma dispersa, a hora de revisar processos é agora. Um diagnóstico gratuito pode mostrar rapidamente onde estão as lacunas entre obrigação legal, execução operacional e capacidade de prova, e a Sandora atua exatamente nessa ponte entre conformidade, risco psicossocial e segurança organizacional.